
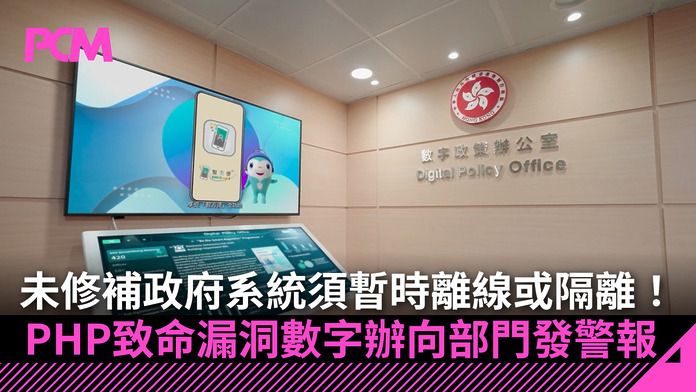
數字政策辦公室(數字辦)今日(10 月 22 日)表示,高度關注廣泛應用於全球網站後端的程式語言 PHP 所存有的嚴重安全漏洞,並已向所有政府決策局、部門及公營機構發出保安警報,要求即時全面檢視其資訊系統有否受影響。
未修補系統須暫時離線或隔離
根據數字辦的要求,各決策局、部門及公營機構必須盡快完成系統修補工作;否則相關系統須暫時離線或隔離,以降低被惡意入侵的風險。
數字辦同時透露,已為託管所有政府決策局及部門主頁的網站寄存服務完成所需的系統修補工作。截至目前為止,數字辦並沒有接獲任何相關網絡保安事故報告。
呼籲公眾即時安裝修補程式
數字辦呼籲公眾及機構立即為所有受影響的系統安裝修補程式。香港網絡安全事故協調中心(HKCERT)今日已向公眾發布保安公告及公報,提醒企業必須即時檢視及修補使用 PHP 的系統。有需要的使用者可經電郵(hkcert@hkcert.org)、電話(8105 6060)或 HKCERT 網上表格尋求協助。

漏洞背景
是次事件的源頭為兩項代號「PHP2Shell」的極嚴重遠端程式碼執行漏洞 CVE-2026-109618 及 CVE-2026-109619,CVSS v4.0 風險評分均達 9.2 分。攻擊者在特定條件下毋須登入網站,便可能遠端執行惡意程式碼,甚至控制伺服器。
由於漏洞存在於 PHP 核心,而非個別網站外掛程式,單靠更新 WordPress 或停用插件並不能解決問題;WordPress、Drupal、Joomla 等大量以 PHP 執行的網站系統均受影響。PHP 開發團隊已於 10 月 21 日發布緊急安全更新,官方並明確指出,沒有任何已知臨時措施能完整取代安全更新。
數字辦是次要求「未修補即離線或隔離」,與業界建議的應變方向一致。香港資訊科技商會榮譽會長方保僑早前亦表示,若網站架構複雜、短時間內無法升級,最安全的做法是果斷將網站暫時離線或切換至維護模式,待徹底解決漏洞後才重新開放。
資料來源
- 數字政策辦公室高度關注最新網絡安全漏洞 呼籲各界及早應對並安裝修補程式(政府新聞公報)
- PHP 爆兩大致命漏洞 毋須登入即可入侵伺服器 WordPress 等網站須緊急更新(PCM)
- HKCERT 保安公告:PHP 多項漏洞
- HKCERT 公報:PHP2Shell 嚴重漏洞