
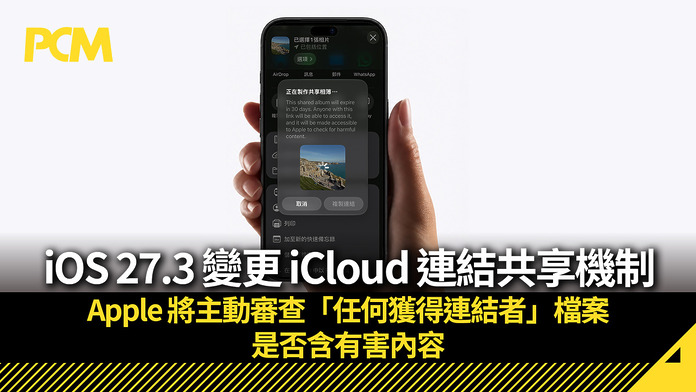
Apple 官方近日更新了技術支援文件,宣佈由 iOS 27.3、iPadOS 27.3、macOS 27.3 以及 visionOS 27.3 開始,將對 iCloud 的「檔案與相片共享連結」機制進行重要變更。未來用戶若使用「任何獲得連結者 (Anyone with the Link)」的方式分享內容,Apple 將可存取相關檔案並審查是否含有「有害內容 (Harmful content)」。
僅針對「公開連結」 端對端加密將失效
根據 Apple 最新發佈的 說明文件,只要用戶將 iCloud 項目設置為「任何獲得連結者」皆可存取,為了配合共享機制的運作,該內容將不再適用於端對端加密 (End-to-End Encryption)。即使帳戶本身已開啟「高級數據保護 (Advanced Data Protection, ADP)」,只要檔案產生了公開連結,加密防護就會解開,並讓 Apple 系統有權讀取及檢查內容。
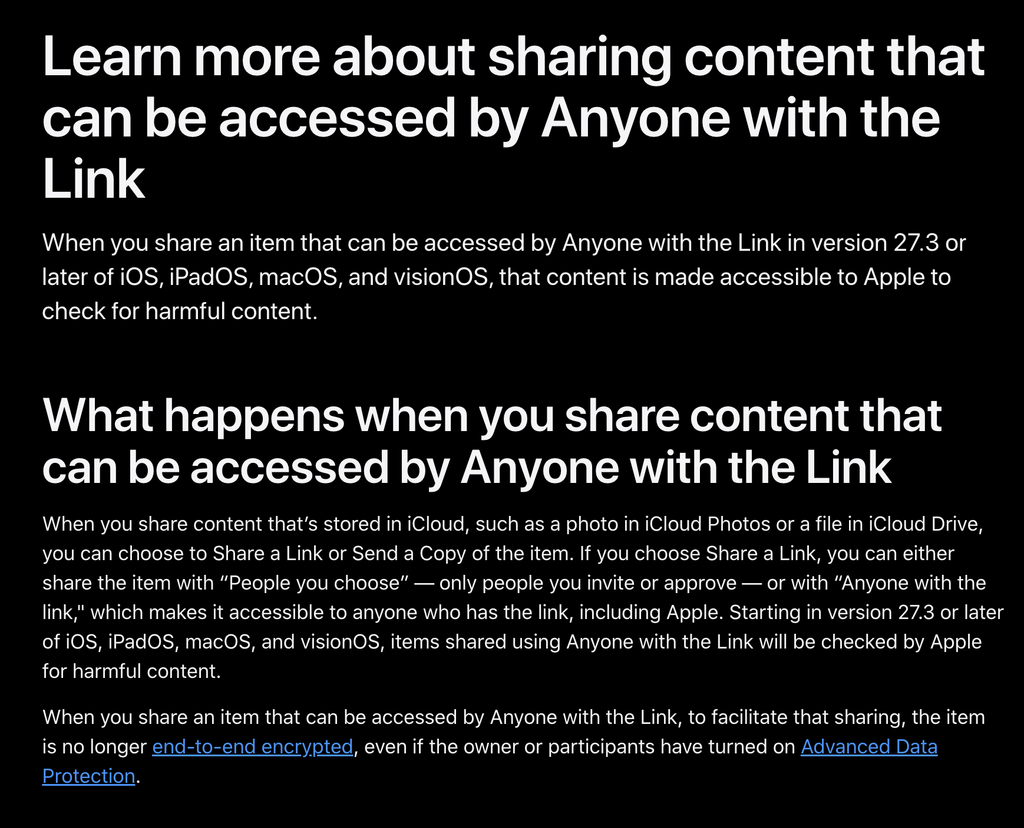
不過,若用戶選擇的是「僅限指定邀請對象 (People you choose)」的私密共享方式,則依然保留端對端加密機制(在全員開啟 ADP 的情況下),不會被納入今次公開連結的審查範圍內。
違規或致「封帳」處分 惟具體審查標準未明
對於「有害內容」的定義,Apple 官方文件中未有提供詳細的判定細則或過濾機制。不過 Apple 明確指出,若發現用戶公開共享的檔案違規,除了會隨時移除相關連結或內容外,亦保留進一步採取行動的權利:包括限制帳戶功能、直接停用 Apple 帳戶、禁止使用該電郵或電話號碼註冊新帳戶,甚至在有需要時通報執法部門。
隱私保障與網路安全之間的拉鋸
今次改動隨即在科技界與網絡隱私社群引發討論。部分網絡安全分析師(如 ente 等隱私工具開發團隊)指出,儘管「公開連結」本質上就屬於無密碼保護的公開資料,失去端對端加密並不意外;但 Apple 引入自動化或人工內容審查,依然讓不少注重個人隱私的果粉感到憂慮,擔心審查機制可能出現誤判(False Positive)。
iOS 27.3 目前已向開發者開放 Beta 測試,預計將於今年年底前向所有用戶推送正式版更新。建議大家日後在使用 iCloud 傳遞私密照片或敏感文件時,儘量選擇指定邀請對象,避免直接建立公開連結。