
Google Threat Intelligence Group(GTIG)於當地時間 11 月 16 日發表最新 AI 威脅情報報告,首次確認發現攻擊者利用大型語言模型及多個 AI Agent,在毋須人類逐步介入的情況下,自動分析軟件安全修補程式、尋找漏洞並產生攻擊程式。Google 指出,相關技術已由概念驗證進入實際攻擊活動,可能大幅縮短企業由漏洞公開到面對攻擊的時間,對網絡安全防禦構成新挑戰。

Google 首次發現完全自動化漏洞研究及攻擊框架
Google Threat Intelligence Group 聯同旗下網絡安全公司 Mandiant,公布 2026 年第四季度 AI Threat Tracker 報告。
報告指出,網絡攻擊者使用生成式 AI 的方式,正由過去手動輸入指令、要求模型提供程式碼或技術建議,發展至利用多個 AI Agent 自動執行複雜攻擊流程。研究人員更首次發現,有攻擊框架可以在沒有操作人員逐步確認的情況下,自動完成漏洞分析及攻擊程式開發。Google 將相關框架稱為 exploit_agent 。
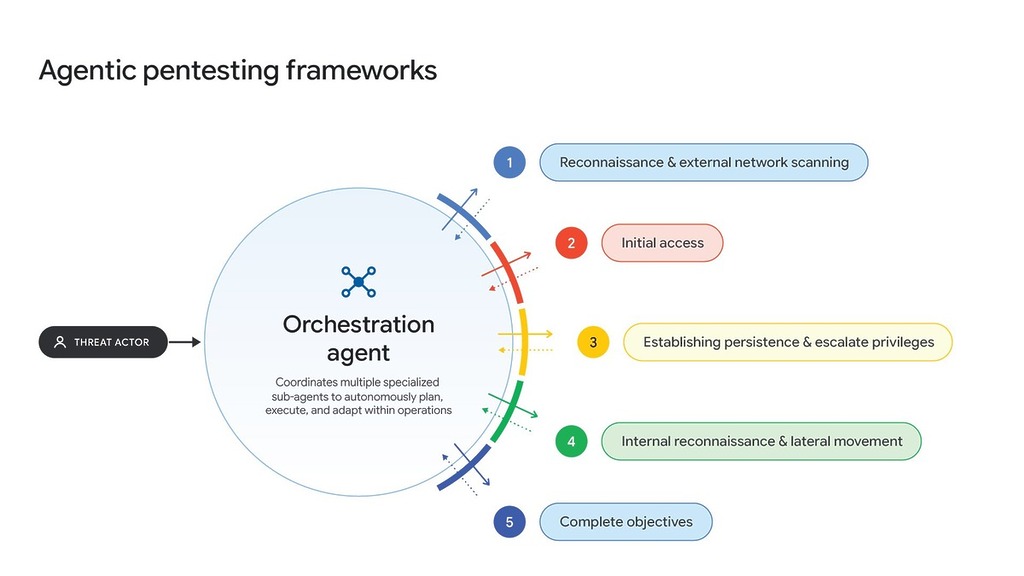
研究團隊是在一部暴露於互聯網的測試伺服器上發現這套系統。該系統整合多個大型語言模型,包括雲端模型及本機運行的模型,並持續監察常見網站軟件的程式碼變化。當軟件開發者推出安全更新時,系統可以比較修補前後的程式碼,分析哪些部分被修改,再嘗試從差異中找出原有漏洞。如果發現可能存在的安全弱點,系統便會自動準備相應的攻擊程式,並執行測試。
Google 指出,這是其首次在實際威脅情報調查中,發現將漏洞研究及利用過程連接成完全自動化工作流程的案例。
不過,這並不代表 AI 能夠自動攻破任何系統。攻擊是否成功,仍取決於目標軟件是否存在可利用漏洞,以及實際系統的防護情況。
exploit_agent 以安全更新作為線索 加速尋找已修補漏洞
這種攻擊方式最值得關注的地方,在於黑客不一定需要從零開始尋找未知漏洞。當軟件供應商發布安全修補程式時,相關更新有時會暴露足夠線索,讓研究人員比較新舊版本,推斷修補了甚麼問題。這類透過分析修補內容,重新找出已知安全弱點的技術,通常稱為 Patch Diffing。
相關漏洞一般屬於 N-day Vulnerability,即安全問題已被公開或已有修補程式,但仍有部分系統尚未完成更新。過去,黑客往往需要具備一定程式逆向分析能力,才能研究修補內容、理解漏洞成因及製作攻擊程式。現在,AI Agent 可以協助自動完成部分原本需要人手處理的分析工作。Google 發現的 exploit_agent,正是把多個步驟連接成一套持續運作的系統。
Google 指出,這類自動化流程可能大幅縮短攻擊者將公開漏洞轉化成實際攻擊工具所需的時間。對企業而言,這意味着安全更新推出後,管理員可以部署修補程式的時間窗口,可能進一步縮短。
攻擊目標涉及法國媒體及教育網站 亦發現 WordPress 外掛分析活動
Google 調查發現,相關測試伺服器除了存放 AI 攻擊框架,也包含來自受害目標的資料,以及多種用於後續入侵活動的程式。研究人員發現的工具涉及內部網絡偵察、密碼暴力破解、安裝 Web Shell,以及移除其他攻擊者留下的惡意程式等用途。
伺服器中的受害者活動紀錄顯示,操作者似乎特別關注法國媒體、娛樂及教育相關網站。Google 公布的技術分析亦展示,相關框架曾檢查 WordPress 外掛 Spectra(Ultimate Addons for Gutenberg)版本 2.19.25 的存取控制程式碼。這點對網站管理員具有參考價值,因為 WordPress 及其外掛是大量企業、媒體及電子商貿網站的重要組成部分。
多個 AI Agent 協同攻擊 Google 發現 CAIRN、PentAGI 實際投入使用
除了 exploit_agent,Google 亦發現黑客開始使用更多公開的多代理攻擊框架,包括 ARTEX、CAIRN、CyberStrikeAI 及 PentAGI。這些工具原本可以用於獲授權的滲透測試,但亦可能被攻擊者濫用。不同框架可以將網絡偵察、漏洞分析、攻擊程式產生及結果判斷等工作,交由不同 AI Agent 處理,再根據執行結果調整下一步行動。
Google 特別指出,已在實際攻擊活動中觀察到 CAIRN 及 PentAGI 的使用,而 CyberStrikeAI 等工具亦出現在攻擊者的測試活動之中。其中,CAIRN 曾被用於針對美國航空航天領域目標的入侵活動。
Google 亦發現,2026 年 8 月底至 10 月初期間,有攻擊者利用改裝版 PentAGI 框架,對亞洲多個機構進行系統性偵察及漏洞掃描。報告沒有指出這些亞洲目標全部位於哪些國家或地區,因此目前不能推斷香港機構已確認遭受同一框架攻擊。不過,相關發現反映自動化攻擊框架的應用範圍,已不再局限於研究室測試。
AI 可將漏洞公開後的攻擊準備時間縮短至一天
Google 在報告中引用 PaperCut 列印管理伺服器的安全事件,說明 AI 如何加快攻擊工具的產生。
2026 年 8 月底,PaperCut 出現涉及身分驗證繞過及不安全動態類別載入的安全問題,兩項漏洞組合後可能造成未經授權的遠端程式碼執行。
Google 指出,安全研究人員及網絡安全公司 Huntress 利用大型語言模型,在漏洞披露後約一天內便產生可運作的攻擊程式。另一家網絡安全公司 GreyNoise 則報告,在初次披露約四天後,已觀察到針對數百家機構的大規模攻擊活動。根據 GreyNoise 的分析,攻擊者很可能使用大型語言模型協助建立和測試攻擊程式,並整理目標清單。
這些案例反映,企業即使在漏洞公開後數日內完成修補,也可能已經面對自動化攻擊。
AI 亦被用於網絡間諜活動及大規模假帳戶操作
Google 最新報告除了分析漏洞攻擊,亦提及生成式 AI 在其他惡意網絡活動中的應用。
研究團隊發現,部分攻擊者使用大型語言模型處理情報蒐集、資料分析,以及協助建立自動化入侵工具。另外,有組織嘗試利用 Gemini API 及其他 AI 服務,建立可管理大量虛假社交平台帳戶的系統。
其中一個被調查的平台,設計上可以管理超過 10 萬個帳戶,並利用 AI 自動生成不同身分、語言及地區背景的內容。這類系統可協助操作人員大量發布訊息,模擬真實用戶互動,甚至支援有組織的輿論操作。
Google 亦指出,部分攻擊者透過盜用企業 AI API 金鑰及雲端資源,再將相關模型服務轉售,形成被稱為 LLMJacking 的非法商業活動。

這些發展顯示,AI 威脅不只涉及傳統惡意軟件,亦開始延伸至企業雲端資源、社交平台及資訊安全供應鏈。
Google 推出 AI Threat Defense 利用 AI 對抗自動化攻擊
面對攻擊者加快採用 AI,Google 表示,防守方亦需要採取更自動化的安全策略。公司正推進 Google AI Threat Defense,結合 Gemini、Wiz 的安全環境資訊及風險優先排序能力、CodeMender 自動修補技術,以及 Mandiant 的威脅情報與事故應對經驗。Google 希望利用 AI 持續分析企業系統及軟件,提前發現安全弱點,並協助安全團隊更快完成修補。
此外,Google Security Operations 已加入針對部分 AI 攻擊框架的偵測規則,協助辨識相關工具留下的異常網絡活動。
Google 同時指出,目前部分自動化攻擊工具雖然速度較快,但也可能產生大量網絡流量及可辨識的操作痕跡,反而增加被安全監察系統發現的機會。因此,AI 自動化並不等於攻擊必然成功或完全無法偵測。
香港企業需縮短修補時間 加強 WordPress 及雲端系統監察
對香港企業而言,Google 這份報告最重要的警示,是公開漏洞可能在更短時間內被轉化成實際攻擊工具。特別是金融機構、電子商貿平台、媒體網站、雲端服務供應商,以及管理大量公開網站的企業,都應重新評估漏洞管理流程。
企業可以優先採取以下措施:
- 加快高風險漏洞修補: 對已知遭利用、可從互聯網直接攻擊的漏洞,建立更快速的更新及緊急變更程序。
- 加強網站及外掛管理: 定期盤點 WordPress、CMS、外掛及第三方套件,停用不必要的元件。
- 監察異常行為: 留意高頻率掃描、異常登入、可疑程式執行及其他可能與自動化攻擊有關的活動。
- 保護 AI API 憑證: 為模型 API 金鑰設定最小權限、使用限制及異常用量警報。
- 保留事故調查紀錄: 確保網站、伺服器及雲端平台具有足夠的日誌,方便調查潛在入侵活動。
需要強調,企業不應只依賴新增 AI 安全產品。基本的系統更新、帳戶權限控制、備份及持續監察,仍然是防止大部分入侵事件的重要措施。
AI 網絡攻擊進入新階段 企業防禦速度成關鍵
過去,生成式 AI 在網絡安全領域的爭議,主要集中於模型能否協助撰寫惡意程式碼或提供攻擊建議。Google 最新發現顯示,部分攻擊者已開始將多個 AI Agent 串連成持續運作的攻擊流程,減少人手分析及操作的需要。這種技術不一定可以突破所有安全防護,但可能令已知漏洞被利用的速度大幅增加。
對企業而言,最重要的改變,是不能再假設安全漏洞公開後仍有充裕時間研究及部署修補方案。隨着 AI Agent 的自動化能力持續提升,漏洞發現、攻擊程式開發及企業防禦之間的時間競賽,將成為未來網絡安全的重要課題。