
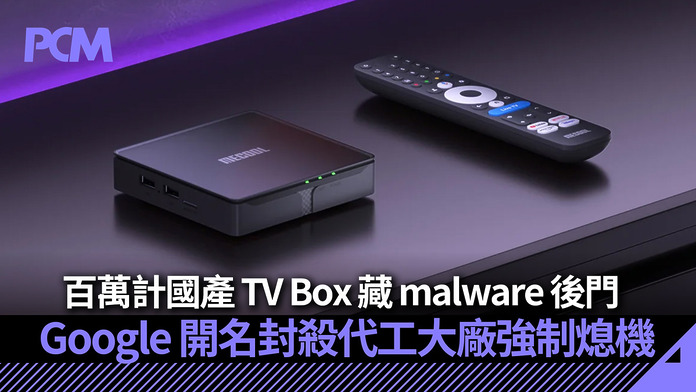
市面上不少標榜平價兼可睇大量頻道的 Android TV 網絡電視盒,背後暗藏重大安全隱患!Google 威脅情報小組(Google Threat Intelligence Group)近日發表報告,證實聯同業界夥伴成功打擊一個名為「XCPE」的龐大殭屍網絡(Botnet)。該網路影響超過 130 萬部已獲認證的 Android TV 盒子,而植入後門的幕後黑手,竟是源自中國深圳的知名代工製造商!

廠商出廠固件植入後門 出售權限供匪徒作惡
根據 Google 調查,本次事件並非黑客入侵,而是典型的供應鏈安全漏洞。Google 以「極高信心」指出,總部位於深圳的網絡電視盒代工大廠「威視達康」(Videostrong Technology,旗下品牌包括廣為人知的 MECOOL),在其生產的裝置固件中預先植入了名為 XCPE 的後門程序。
更誇張的是,廠方在裝置出廠後,涉嫌將這些已被控制的電視盒存取權限出售給網絡犯罪集團。不法分子利用這些網絡實施廣告流量詐騙(Ad Fraud)、將用戶家中的網絡變成「住宅代理」(Residential Proxy)轉發非法流量,甚至遠端執行惡意指令或截取用戶鍵盤輸入紀錄。
躲避 Google 審查機制 首次開機後始下載惡意模組
究竟這些「有問題」的裝置如何通過官方審查?Google 表示,Videostrong 利用了代碼混淆(Obfuscation)技術。電視盒在通過 Google 初期認證測試時一切正常,但在用戶買回家進行首次開機(First boot)後,裝置才會暗中從遠端伺服器下載並安裝惡意模組,繞過了常規的安全性審查。

Google 執法封鎖 C2 伺服器 正式割席切斷合作
為遏止惡意活動擴散,Google 採取了一系列執法行動:
- 封鎖控制伺服器: 透過法律程序及技術手段,強制關閉及封鎖 XCPE 殭屍網絡的 Command and Control (C2) 控制功能網域與伺服器。此舉令犯罪集團失去對該 130 萬部電視盒的控制權,預計亦同時切斷了另外超過 1,000 萬部受影響裝置的連線。
- 開名封殺製造商: Google 已正式終止與 Videostrong 的合作關係,禁止該公司未來生產任何預載 Google 服務(如 Google Play Store、Google TV 等)的認證裝置。
- 修補審查漏洞: Google 已優化裝置審查機制,防止其他廠商利用「開機後下載」的手段規避安全檢測。
伺服器雖熄機 裝置後門依然存在
雖然 Google 已經成功「強制熄機」、切斷了控制端伺服器,使黑客暫時無法下達指令,但報告亦提醒,受影響電視盒內部的固件後門本身並未消失。
對於家中有使用 MECOOL 或其他平價國產 Android TV 盒子的用戶,專家建議應核查裝置來源。若屬相關廠商生產,最安全的做法是停止使用該裝置,或更換為 Google 原廠 (如 Google TV Streamer)、Chromecast、Apple TV 或各大知名品牌認證的串流播放器,以免家居網絡持續暴露於漏洞風險之中。