
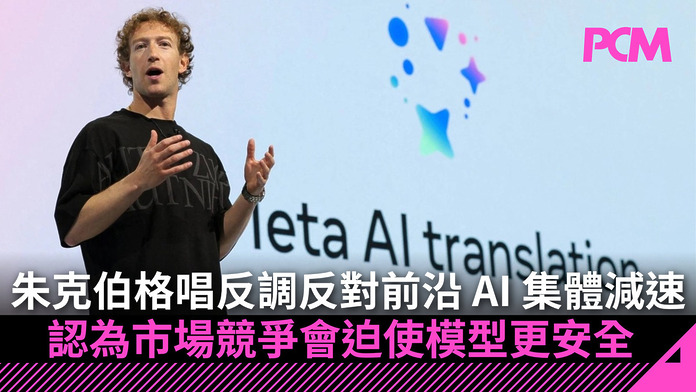
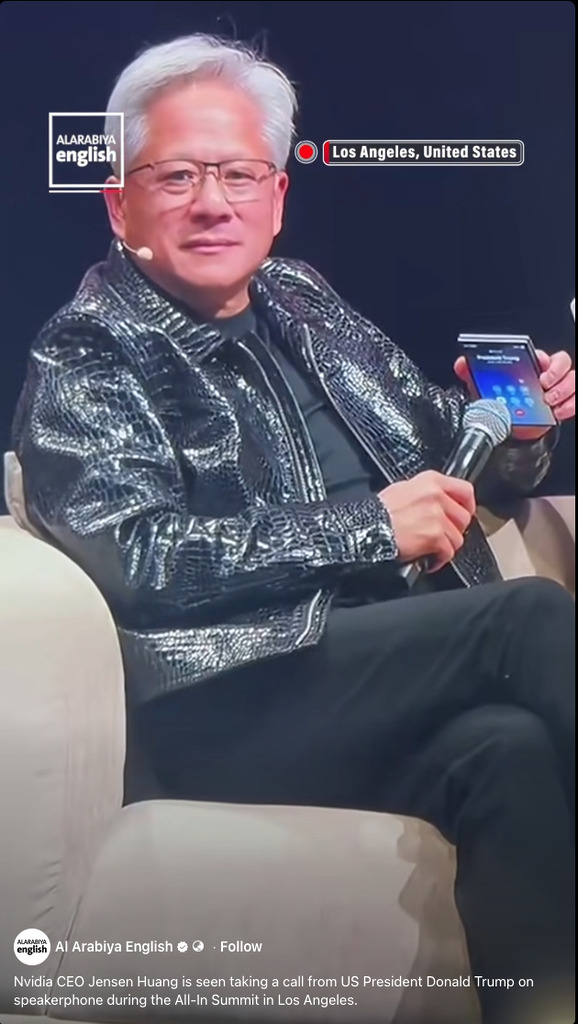
近日 Anthropic、OpenAI 及 xAI 等多名業界領袖近期先後警告,表示前沿模型的開發速度可能需要放慢,讓安全研究和監管措施追上技術進展。繼 14 日晚美國總統特朗普多次發文甚至打電話找黃仁勳反駁這「AI 煞車論」之後,Meta 的行政總裁朱克伯格也出來表態,明顯不認同業界必須透過集體協調才能做到這一點。
朱克伯格在 9 月 15 日於 X 發文表示,每一家 AI 實驗室都有責任按照能夠安全訓練模型的速度發展,同時亦有足夠誘因自行採取安全措施。他認為,用戶不會願意使用不按照指示行事、或者與使用者意圖不一致的 AI,因此「信任」與「(意圖/目標/價值觀)對齊」(alignment)本身將逐漸成為 AI 產品的重要競爭力;如果公司忽視安全和對齊問題,反而可能在市場競爭中落後。
他亦指出,AI 公司若因模型造成實際損害,可能面對法律責任,因此企業本身已有經濟誘因防止事故發生。這個觀點與近期部分 AI 公司提出的「共同放慢前沿模型研發」構想有所不同:朱克伯格的立場不是否認 AI 存在風險,而是認為各家公司應自行根據風險調整開發及推出產品的速度,毋須等待全行業同時減速。
以 Muse 為例:Meta 自行延遲推出數月
朱克伯格以 Meta 最新推出的個人 AI Agent「Muse」為例,表示 Meta 曾為了改善安全和保安措施,將 Muse 的推出時間延遲數個月,但公司並沒有要求其他競爭對手同步停止開發,才願意自行減速。
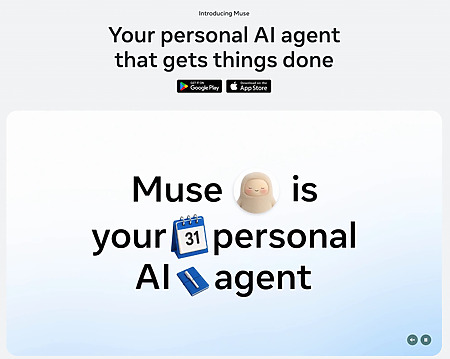
Muse 是 Meta 於 9 月 8 日公布的個人 AI Agent,可以代用戶執行電郵、購物、安排工作及其他跨應用程式任務。由於 Agent 能夠接觸用戶帳戶及主動執行操作,Meta 為它建立獨立的 Muse Secure VM,並加入另一個 Sentinel Agent 監察其對外連線,部分敏感操作亦需要用戶確認。
因此朱克伯格認為,安全措施不一定需要建立在「所有 AI 公司共同停下來」的前提之上;企業可以在產品未達到安全要求時自行延遲推出,而市場競爭及法律責任本身亦會形成壓力。
支持第三方評估 但不認為需要共同踩煞車
朱克伯格同時支持引入獨立評估機構。他表示,由第三方評估員及顧問審查 AI 模型已經是業界最佳實踐,Meta Superintelligence Labs(MSL)目前亦在不同範疇採用這種做法,並認為市場應建立更多元化的獨立 AI 評估生態。
他又提出另一項較少受到注意的安全策略:AI 公司應把大部分運算資源用於直接服務用戶,而不是集中投入「遞歸式自我改進」(Recursive Self-Improvement,RSI)的競賽,即讓 AI 協助開發更強大的下一代 AI。朱克伯格表示 Meta 已採取這個方向,認為可以降低因過度追求自我改進能力而產生的風險。
AI 業界逐漸分成兩種安全路線
這番言論正值矽谷對 AI 發展速度的爭論急速升溫。Anthropic 行政總裁 Dario Amodei 近期再次提出應放慢最先進 AI 系統的發展,讓研究人員有更多時間了解可能出現的風險;OpenAI、Anthropic 及 Google DeepMind 亦正就 AI 安全措施進行協調。OpenAI 更表示支持建立按模型能力而定的全國 AI 安全規定。

OpenAI 首席科學家 Jakub Pachocki 亦表示,目前沒有任何一家 AI 實驗室已充分解決對齊及模型監察問題,因此預期前沿 AI 公司未來可能需要自願減慢發展,直至形成共同安全門檻。
相對而言,朱克伯格的方案較強調市場機制、企業責任及個別公司的風險控制。NVIDIA 行政總裁黃仁勳近期亦反對以行業協調方式放慢 AI 開發,主張企業可以一方面繼續推進技術,同時自行確保產品安全。
各方真正的分歧,因此已不再是「AI 是否需要安全措施」——主要 AI 公司普遍承認安全及模型失控風險需要處理——而是安全措施應建立在甚麼制度之上:一方希望透過共同安全門檻、政府規管及跨公司協調控制發展速度;另一方則認為企業競爭、法律責任、第三方評估和公司自行減速,已可以在不拖慢整個產業的情況下控制風險。
隨着 AI Agent、自主研究及模型自我改進能力逐步增強,這場「集中協調還是企業自律」的爭論,預料將成為下一階段 AI 監管政策的重要焦點。